1
Observez vos fournisseurs
En lecture seule d’abord. Unolia liste qui possède déjà un compte sur GitHub, Forge, Cloudflare ou Slack.
Unolia suit les accès de votre équipe chez chaque fournisseur. Accordez ce qui manque, retirez le superflu, corrigez ce qui a dérivé. Un clic à chaque fois.
 GitHub
Gérer
 Laravel Forge
Gérer
 Cloudflare
Observer
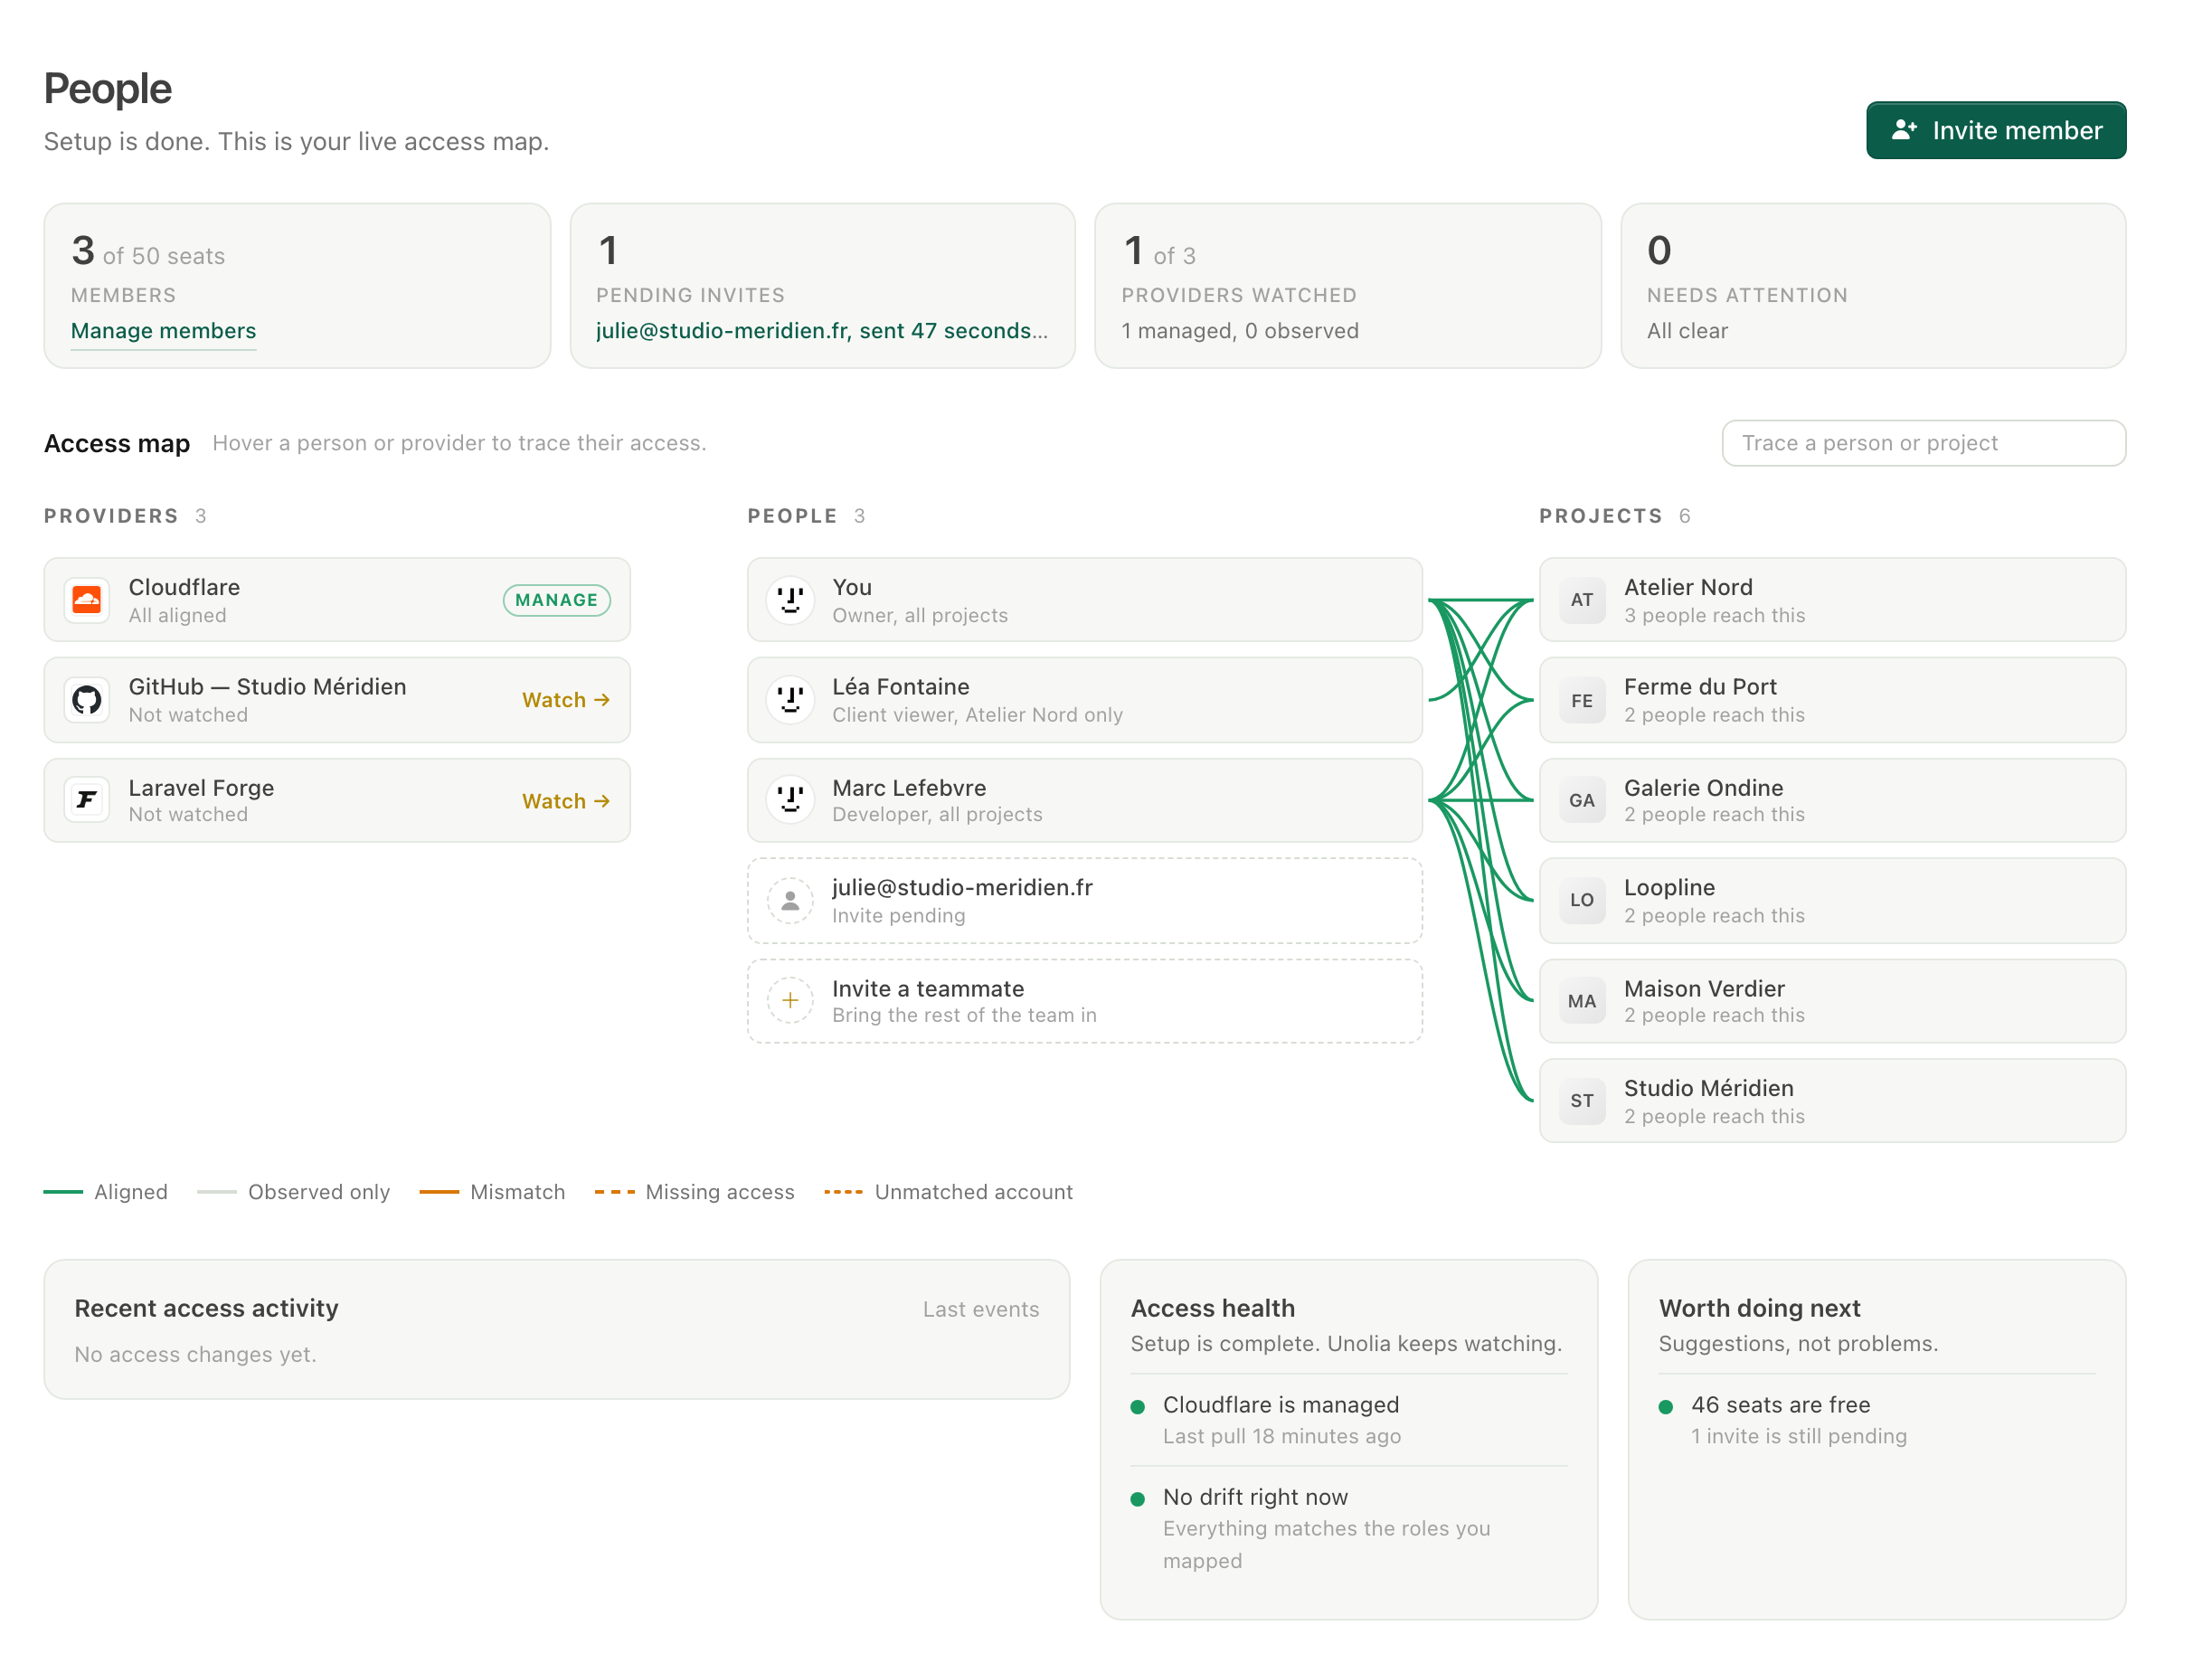
L’accès d’équipe est la page People de votre agence : chaque compte fournisseur relié à un membre de l’équipe et aux projets qu’il atteint. Les fournisseurs peuvent être observés en lecture seule ou activement gérés, les rôles fixent ce que chacun peut faire, les groupes de projets fixent où, et la revue de dérive signale tout accès qui change hors d’Unolia.
Sites clients est un groupe, alors personne ne distribue les projets un par un. Ajoutez une personne et chaque projet du groupe s’ouvre à elle, exactement au niveau que son rôle permet. Retirez-la et tout se referme aussi vite.
En lecture seule d’abord. Unolia liste qui possède déjà un compte sur GitHub, Forge, Cloudflare ou Slack.
Reliez chaque compte trouvé à un membre, invitez les personnes manquantes, marquez les intrus pour suppression.
Les rôles fixent ce que chacun peut faire, les groupes fixent quels projets il atteint. Passez un fournisseur en Gérer et Unolia le garde aligné.
Quelqu’un devient admin pendant un incident. Un ancien prestataire garde un identifiant. Un compte n’appartient à personne. Unolia lit ce que chaque fournisseur possède vraiment, nomme chaque surprise dès le lendemain matin, et remet les choses comme vous l’aviez décidé en un clic confirmé.
La synchronisation des accès arrive avec le plan Business
Déployer, lire les journaux, lire l’environnement, le modifier : chacun est sa propre permission, accordée par projet. Un développeur peut livrer toute la journée sans jamais voir un identifiant de production, et le support peut lire les journaux sans détenir la moindre clé.
Quelqu’un part à 17 h. Une page liste chaque compte qu’il détient chez chaque fournisseur, et chaque retrait est un clic confirmé. La carte est propre avant le week-end.
k.tanaka détient un compte Forge depuis deux ans et personne ne sait qui c’est. Reliez-le à un membre, invitez son propriétaire, ou supprimez-le. Dans tous les cas, vous arrêtez de vous demander.
Une invitation, un rôle, un groupe. Ses accès fournisseurs sont planifiés depuis le rôle, et dès la première heure il atteint chaque projet qu’il doit. Et aucun qu’il ne doit pas.
Rejoignez la liste d’attente et sachez toujours qui peut toucher quoi.
Rejoindre la liste d’attente