Comment protéger vos serveurs contre nginx2root
Une faille critique de nginx permet à un inconnu d’exécuter des commandes sur votre serveur. Voici comment la corriger, et l’automatisation que j’ai préparée dans Unolia pour le faire à votre place.
nginx2root regroupe cinq vulnérabilités de nginx, corrigées le 18 novembre. La plus grave se trouve dans le code HTTP/2 et permet à un visiteur non authentifié d’exécuter des commandes sur le serveur. Combinée à une faille distincte du noyau Linux, elle mène jusqu’à root. Tout nginx depuis la 1.9.5 sans le correctif et avec HTTP/2 activé est exposé, c’est-à-dire presque tous.
Voici comment s’en occuper.
- Mettez nginx à jour vers 1.31.9 (mainline) ou 1.30.7 (stable), ou installez la mise à jour de sécurité de votre distribution. Les distributions rétroportent les correctifs sans changer le numéro de version, alors vérifiez le paquet dans leur bulletin plutôt que de vous fier à
nginx -v. - Redémarrez, ne rechargez pas.
nginx -s reloadgarde l’ancien binaire en mémoire. Redémarrez le service et vérifiez qu’aucun ancien worker ne tourne encore. - Impossible de mettre à jour aujourd’hui ? Désactivez HTTP/2 sur chaque listener (
http2 offdepuis nginx 1.25.1, ou retirezhttp2de la lignelistenavant cette version), lanceznginx -t, rechargez avecnginx -s reload, puis vérifiez depuis l’extérieur que le serveur ne négocie plus h2. Cela ne couvre que les failles HTTP/2, pas les autres CVE, alors mettez à jour dès que possible. - Corrigez le noyau quand votre fournisseur publie son correctif. Mettre nginx à jour ferme la porte d’entrée, pas la faille du noyau.
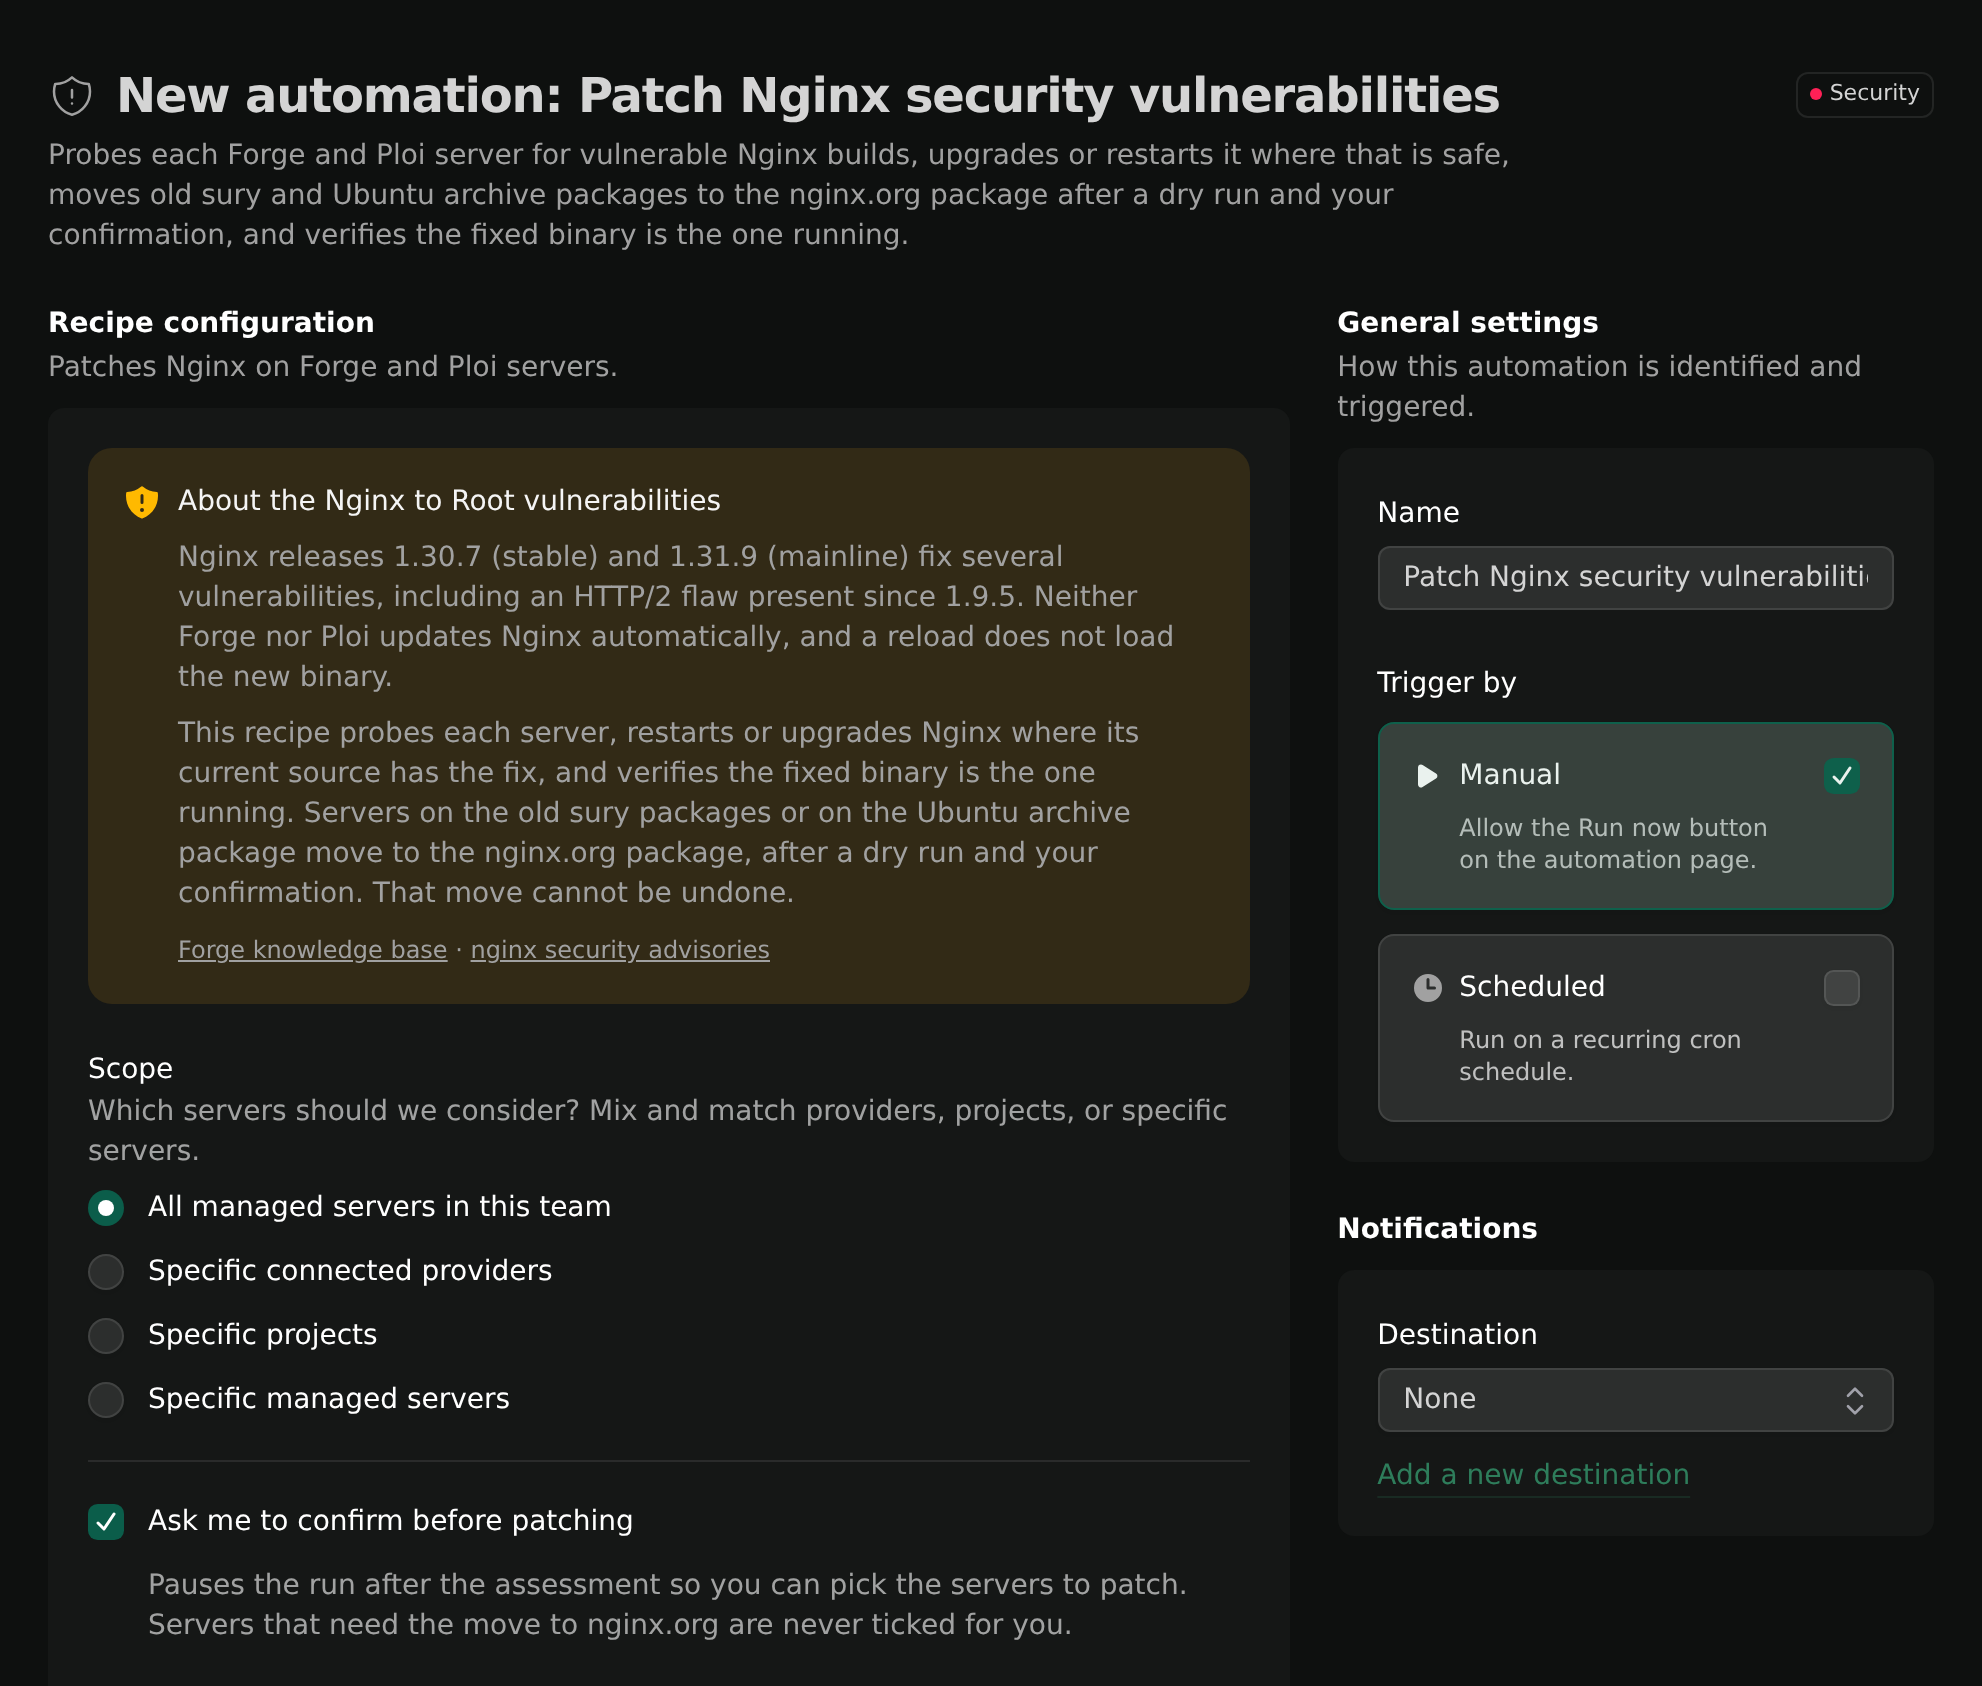
Ni Forge ni Ploi ne mettent nginx à jour pour vous, alors j’ai préparé une automatisation dans Unolia. Elle vérifie chaque serveur Forge et Ploi, met à jour ou redémarre nginx là où c’est sans risque, et confirme que le binaire corrigé est bien celui qui tourne. Les serveurs sur les anciens paquets sury ou sur un paquet Ubuntu non corrigé passent au paquet nginx.org, après un essai à blanc et votre feu vert. Lancez-la une fois, ou planifiez-la chaque nuit pour qu’un serveur ajouté plus tard soit corrigé lui aussi.